A investigação de hacking do Shark 6 da própria BYD revela ‘defeito de software’
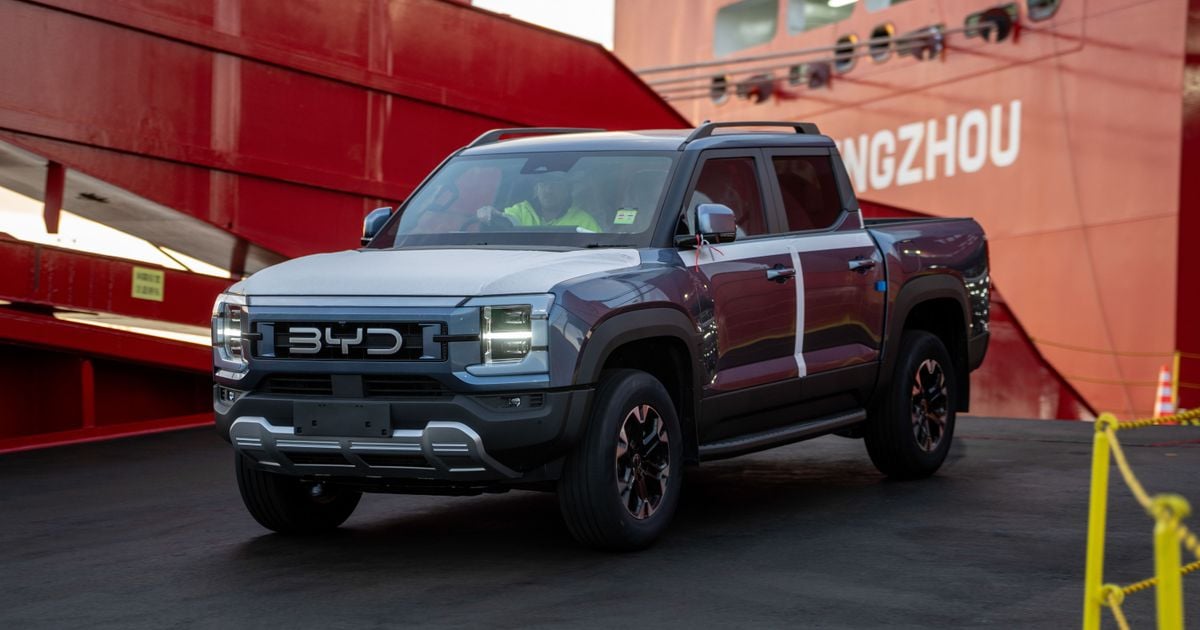
MUNDO Austrália fará atualizações no software em sua Tubarão 6 plug-in híbrido ute após sua própria investigação interna sobre o hackeamento de um de seus táxis duplos para o programa de atualidades da ABC Quatro cantos.
O relatório ganhou as manchetes depois de um BYD Tubarão 6 O ute foi acessado pelo Fortify Labs, com sede em Canberra, que acessou o software de infoentretenimento do veículo para monitorar sua localização e até grampeou chamadas telefônicas feitas no carro.
Quatro cantos também mostrou os faróis e limpadores de para-brisa do veículo sendo acessados remotamente por hackers profissionais, demonstrando vulnerabilidades no software do veículo.
Seguindo o programa, que foi transmitido em 21 de setembro de 2026, a BYD Austrália lançou uma investigação interna formal em as reivindicações.
Procurando seu próximo carro?
CarExpert pode ajudá-lo pesquisar, comparar e comprar então você escolhe com confiança.
A montadora chinesa disse que a investigação descobriu que a capacidade de acessar o veículo era o resultado de um “defeito de software” em seu software de infoentretenimento, explorado por meio de um “Android Debug Bridge” (ADB), uma ferramenta que permite acesso a dispositivos Android.
O BYD Shark 6 usa um sistema de infoentretenimento ‘DiLink’ baseado em software Android, usado em outros modelos BYD e Denza vendidos na Austrália, embora seja fortemente customizado e desenvolvido especificamente pela BYD.
“O pesquisador explorou um defeito de software para ativar o ADB e posteriormente instalar um aplicativo de terceiros não confiável”, disse a BYD em comunicado.
Ele disse que eram necessárias ferramentas especiais para acessar o ADB, e os engenheiros da empresa conseguiram replicar as ações mostradas no Quatro cantos como parte da investigação.
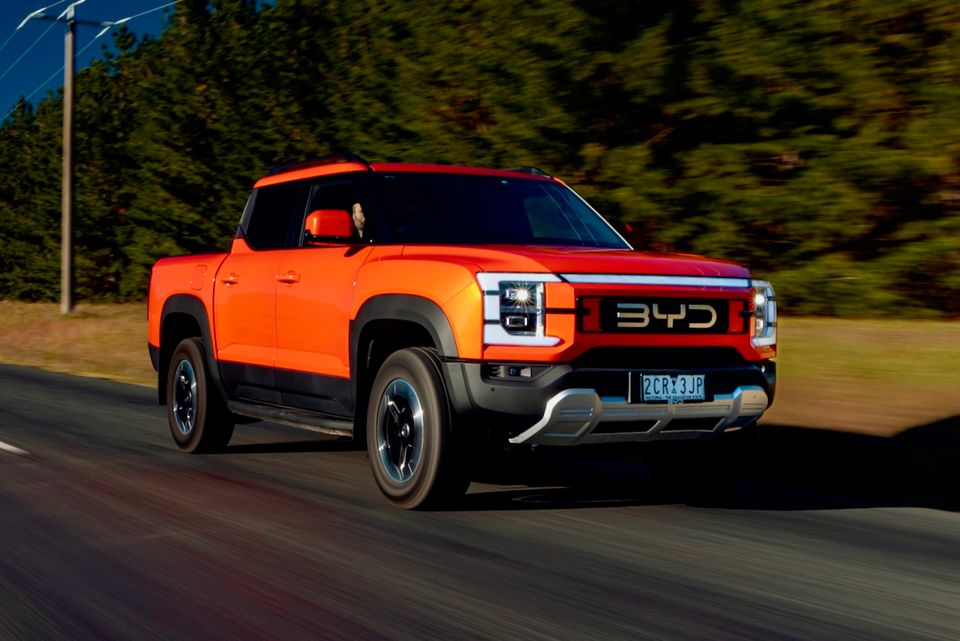
No entanto, a BYD disse que o acesso inicial ao veículo exigia acesso físico e não poderia ser realizado remotamente.
“Quando o aplicativo solicitava acesso a determinadas informações ou funções, como a localização do veículo ou microfone, o sistema de infoentretenimento exibia um aviso de permissão”, disse o comunicado da BYD.
“As permissões solicitadas só puderam ser concedidas após o usuário aprovar manualmente a solicitação por meio da interface de infoentretenimento.
“A ação corretiva resolverá o problema de software identificado relacionado ao ADB e removerá o caminho não intencional que permite que o ADB seja habilitado por meio da interface de usuário do sistema de infoentretenimento, eliminando assim o caminho de acesso identificado durante a investigação”, disse o comunicado.
A BYD implantará uma atualização de software over-the-air para o Shark 6 “somente depois que o software atualizado tiver passado por validação (teste) rigorosa”. A empresa afirma que também está investigando se esta atualização será necessária para outros modelos de sua linha.
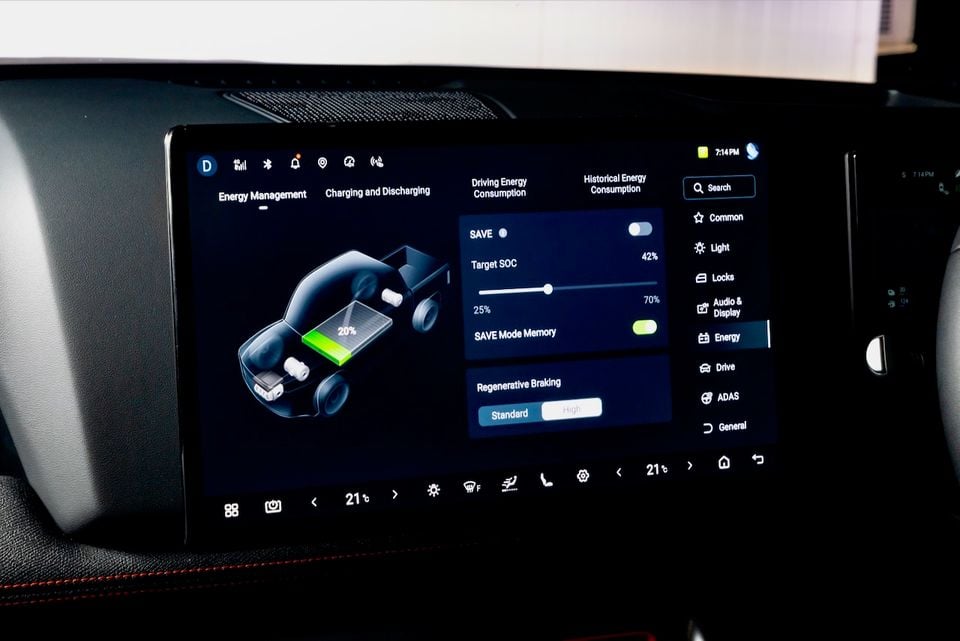
A outra área investigada pela BYD foi o acesso à rede de área do controlador (CAN) do veículo, ou ‘barramento CAN’. Um barramento CAN é a rede de comunicação interna que permite que as unidades de controle eletrônico do veículo e outros sistemas se comuniquem entre si, atuando essencialmente como o sistema nervoso do veículo.
Foi assim que o Fortify Labs acessou remotamente os faróis e outras funções do Shark 6 para Quatro cantos.
“A análise técnica da BYD confirmou que o controle demonstrado dos faróis e limpadores de para-brisa do veículo exigia acesso físico direto ao barramento CAN interno do veículo, acessando a fiação do veículo”, disse a montadora.
“Este método requer intervenção física no veículo alvo e é limitado ao veículo individual que foi acessado fisicamente.”
A empresa afirma ter iniciado uma “avaliação de risco dedicada” para avaliar a “necessidade e viabilidade técnica de medidas adicionais relacionadas à autenticidade, integridade e verificação de atualização da mensagem CAN”. Afirma que usará as descobertas para “revisar e fortalecer ainda mais os controles relevantes de segurança cibernética e processos de desenvolvimento”.
“A BYD implementou medidas de segurança para a interface OBD, incluindo autenticação de dispositivos e isolamento físico, e estabeleceu salvaguardas de segurança cibernética correspondentes de acordo com os requisitos da ONU R155”, afirmou a empresa.
A UN R155 exige que os fabricantes de automóveis operem um Sistema de Gestão de Segurança Cibernética (CSMS), que identifica potenciais riscos de segurança cibernética dos veículos e exige medidas apropriadas para gerir e mitigar essas vulnerabilidades.
Os projetos de regras de design australianas ADR 115 e ADR 116, concebidos para regular melhor a segurança dos veículos, baseiam-se na UN R155 e na UN R156, mas o calendário para a introdução das novas ADR ainda não foi finalizado.
Fortify Labs tem emitiu uma declaração própriaafirmando seu objetivo para o Quatro cantos O episódio foi “Simular o acesso remoto que um fabricante de automóveis tem a um veículo conectado e demonstrar como esse acesso pode ser abusado”.
“É importante destacar que em nenhum momento esta investigação foi sobre o acesso inicial ao veículo”, disse a organização.
“O acesso necessário já estava implícito, uma vez que estávamos simulando o acesso de um fabricante a um veículo conectado. Os fabricantes têm a capacidade de acessar seus veículos remotamente, executar comandos individuais e fornecer atualizações over-the-air (OTA).”
A Fortify Labs elogiou a BYD pela segurança bem implementada em partes do veículo, mas disse que espera que a sua demonstração de vulnerabilidades seja um catalisador para a mudança, e observou que os projetos de ADRs são um passo na direção certa.
Ele pediu uma classificação por estrelas de segurança cibernética para que os consumidores avaliem a segurança dos carros conectados, incluindo armazenamento e coleta de dados.
“As pessoas não deveriam confiar cegamente que os fabricantes de veículos estão produzindo carros seguros e protegidos, e isso não se aplica apenas aos fabricantes chineses. O mesmo se aplica aos veículos provenientes dos Estados Unidos, da Europa e do resto da Ásia. Aplica-se a todos os fabricantes de veículos”, afirmou.
“Também vale a pena destacar que estes riscos não são enfrentados apenas pela Austrália. Esta é uma questão global e outros países deveriam estar preocupados.”
Compartilhe esta publicação
Ajude a levar esta informação adiante — publique no seu perfil.
Perguntar a uma IA sobre esta publicação
Veja também
Novo Toyota Celica ganha forma no mais recente protótipo de...
BMW quer um SUV maior acima do X7 para a América
Tesla Model 3 ganha nova tecnologia importante, mas os EUA p...

2027 Jeep Cherokee Trailhawk mira no Ford Bronco Sport Badla...
Lexus silenciosamente dá ao seu SUV mais vendido uma melodia...
Dentro dos 50 "Salas de Guerra" Stellantis está usando para...

Lamborghini Revuelto Facelift espiado com um novo visual mui...
Ford retornará ao WRC com equipe de fábrica em 2028

Ford caça veterano de 30 anos da GM para ajudar a moldar seu...